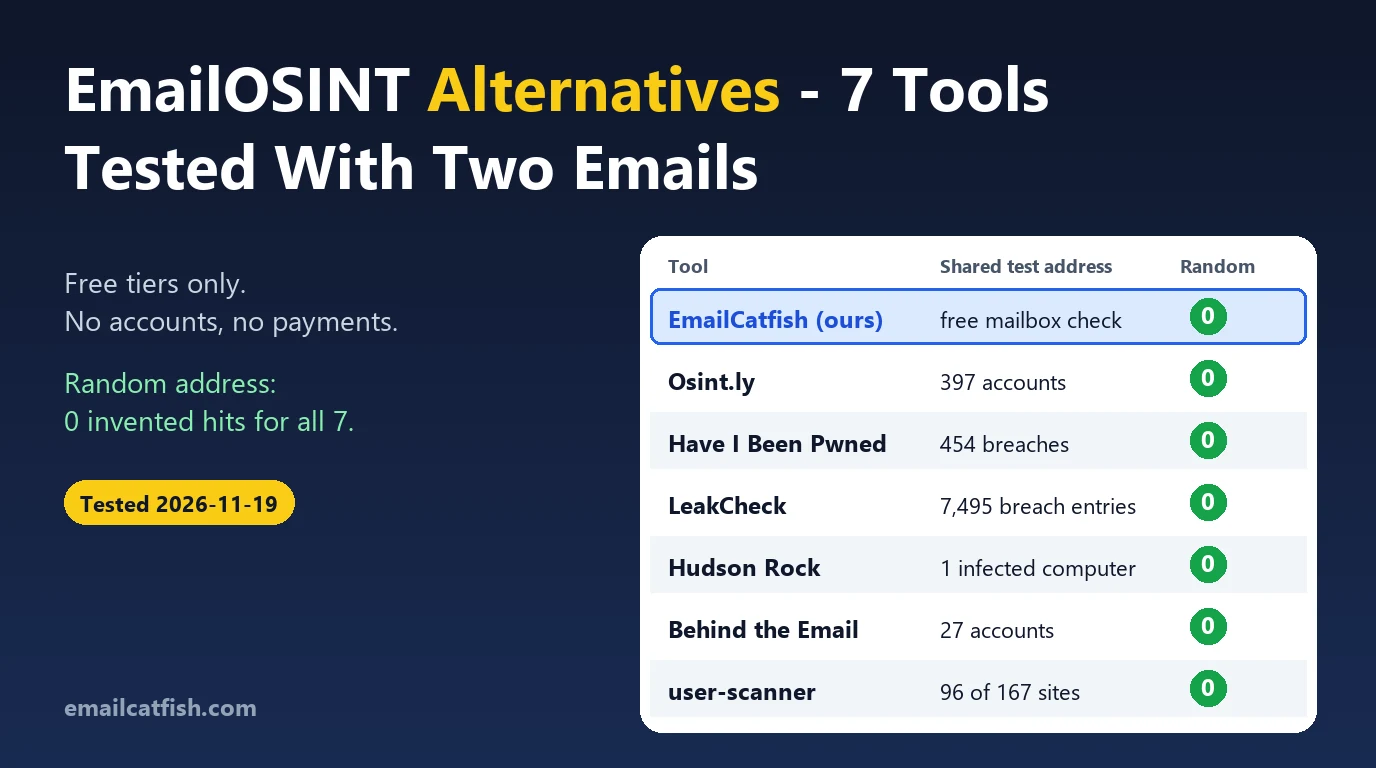
Le 19 novembre 2026, nous avons testé les versions gratuites de 18 outils de recherche d’adresses e-mail sur les deux mêmes adresses, sans créer de compte ni payer. Ces 7 outils ont fourni un véritable résultat gratuit et n’ont rien inventé pour notre adresse fictive.
Divulgation : EmailCatfish est notre propre outil, et nous le présentons en premier. Nous l’avons testé avec les mêmes adresses et les mêmes règles que les autres, et nous distinguons ce que nous avons testé de ce que nous n’avons pas testé.
Notre classement, d’après le test du 19 novembre 2026
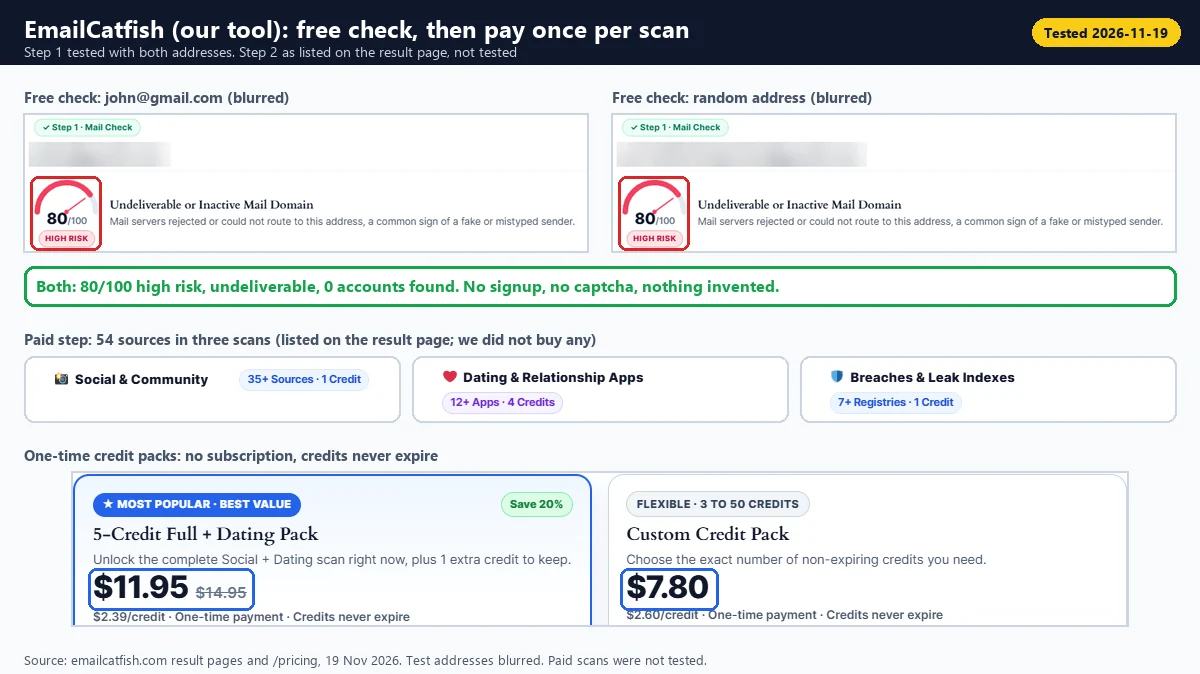
- EmailCatfish (notre outil) : idéal pour vérifier un expéditeur ou une personne rencontrée sur une appli de rencontre. Une vérification gratuite de boîte mail, sans inscription. L’outil a signalé que les deux adresses de test ne pouvaient pas recevoir de messages et n’a rien inventé. Les analyses plus poussées s’achètent sous forme de crédits à paiement unique, sans abonnement.
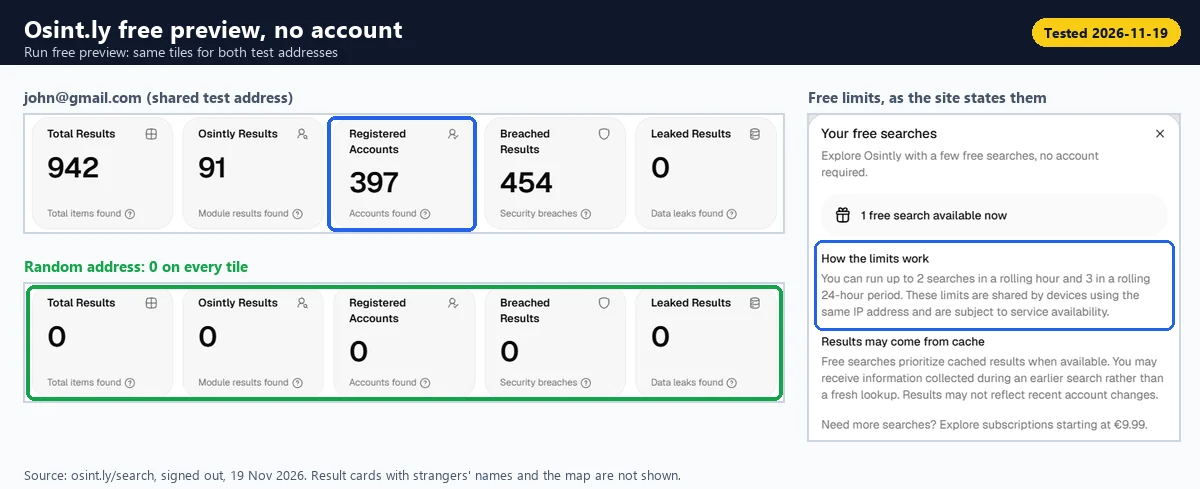
- Osint.ly397 comptes pour john@gmail.com, 0 pour l’adresse aléatoire. : le meilleur outil gratuit de vérification des fuites de données.
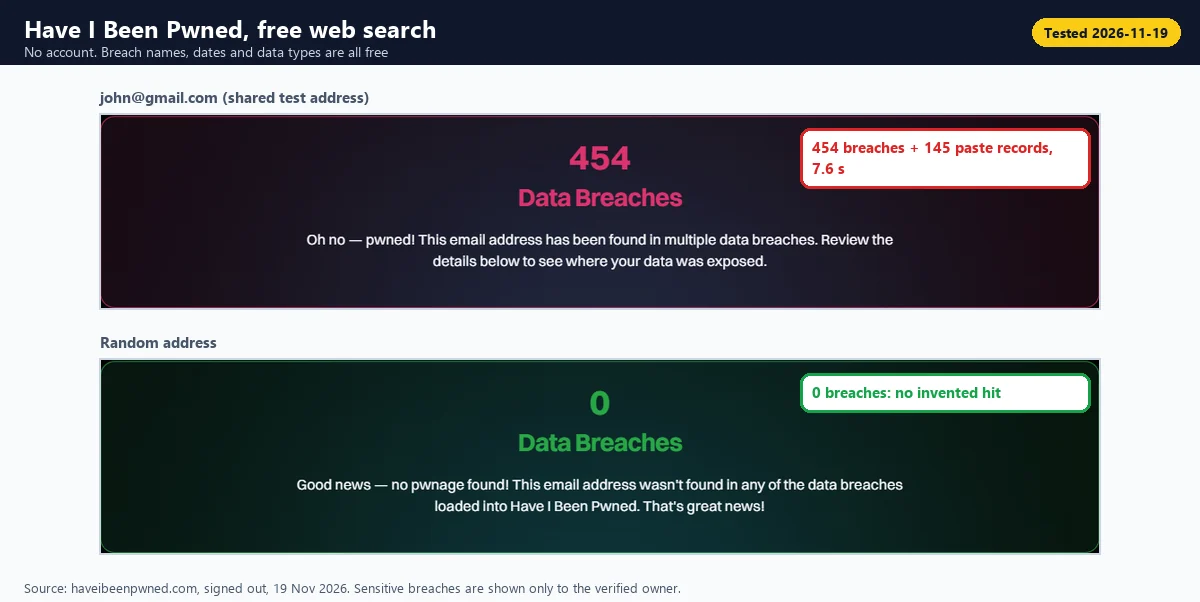
- Have I Been Pwned454 fuites avec noms et dates, sans compte nécessaire. : la vérification de fuites la plus rapide.
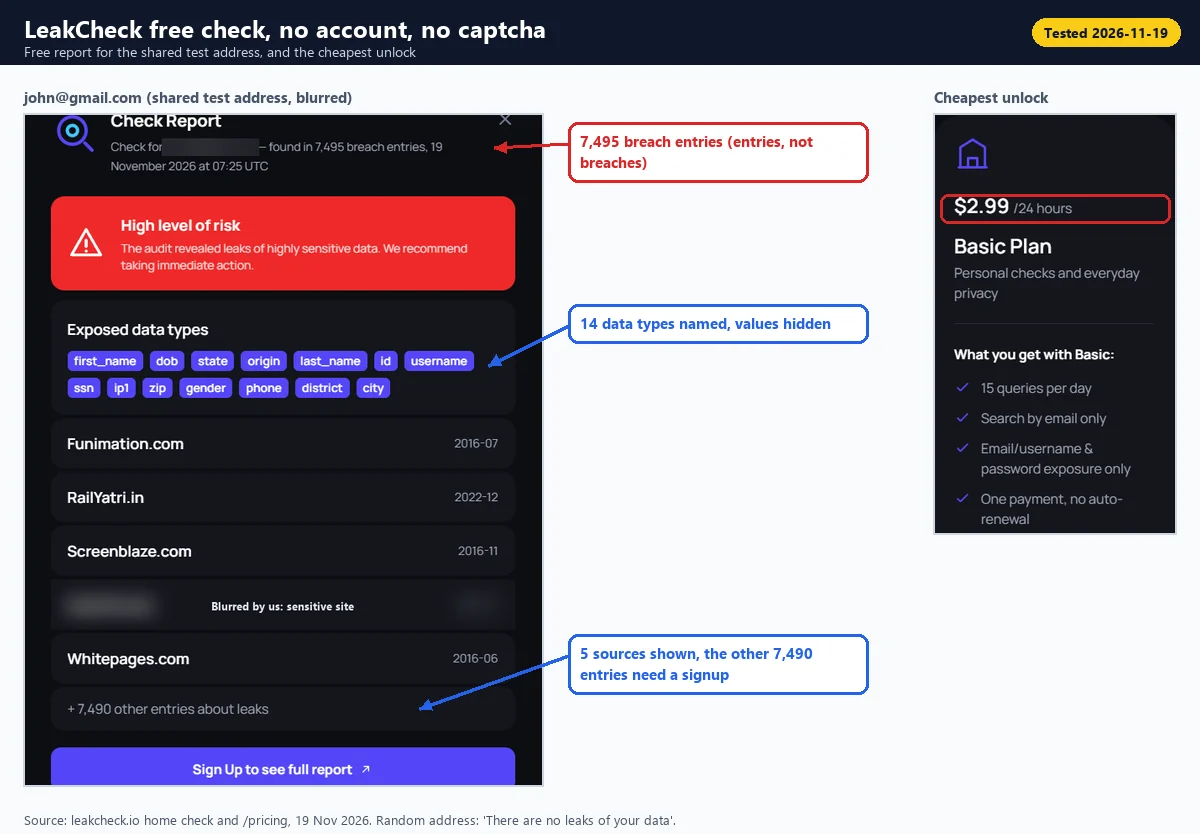
- LeakCheckUne réponse en environ 1 seconde, et tous les détails à partir de 2,99 $ pour 24 heures. Hudson Rock.
- 1 ordinateur infecté associé à john@gmail.com, aucun pour l’adresse aléatoire.Behind the Email. 27 comptes, avec les informations des inconnus masquées.
- user-scanner96 sites où l’adresse est enregistrée, 0 pour l’adresse aléatoire. Holehe (avec -NP) constitue une bonne vérification croisée. Vous voulez vérifier un expéditeur maintenant ? Notre vérification gratuite est disponible ci-dessous, sans inscription.
- EmailOSINT est-il fiable, et pourquoi chercher une alternativeOn cherche généralement une alternative après s’être heurté à un obstacle : la limite de 3 recherches par jour, une demande d’inscription pour accéder aux détails des fuites, les forfaits mensuels à 29 $ et 149 $, ou une erreur. Nous avons essayé. nous-mêmes, déconnectés, dans un navigateur ordinaire.
Notre verdict : un service réel, mais récent, anonyme et peu rigoureux quant aux données d’autrui.
Découvrez quels profils publics peuvent être liés à une adresse e-mail


-
📧 Analyse d'e-mails et de DNS Vérification de la syntaxe de l’adresse e-mail selon les RFC, du routage DNS MX et du statut Null MX.
-
🕵️ Configuration SMTP et catch-all Vérification des échanges initiaux avec les serveurs de messagerie, des passerelles catch-all et de la configuration du fournisseur.
-
🔥 Vérification des adresses jetables et des relais Détection des domaines d’adresses jetables, des boîtes de messagerie fonctionnelles et des relais de confidentialité.
-
🌐 Index des réseaux sociaux et des communautés Préparation de plus de 50 modules OSINT couvrant TikTok, LinkedIn, X, Reddit et GitHub.
-
🛡️ Modules de rencontres et de fuites de données Préparation des modules de recherche d’inscriptions publiques et de fuites de données historiques.
-
🔒 Évaluation et protection de la confidentialité Calcul du niveau de risque sur une échelle de 5-99. Aucun e-mail ni aucune notification ne sont jamais envoyés à la boîte de messagerie cible.
🔒 Vérification 100% confidentielle · La boîte de réception cible ne reçoit aucune notification
La facturation passe par Stripe,
Conditions EmailOSINT.org , une.
et une.
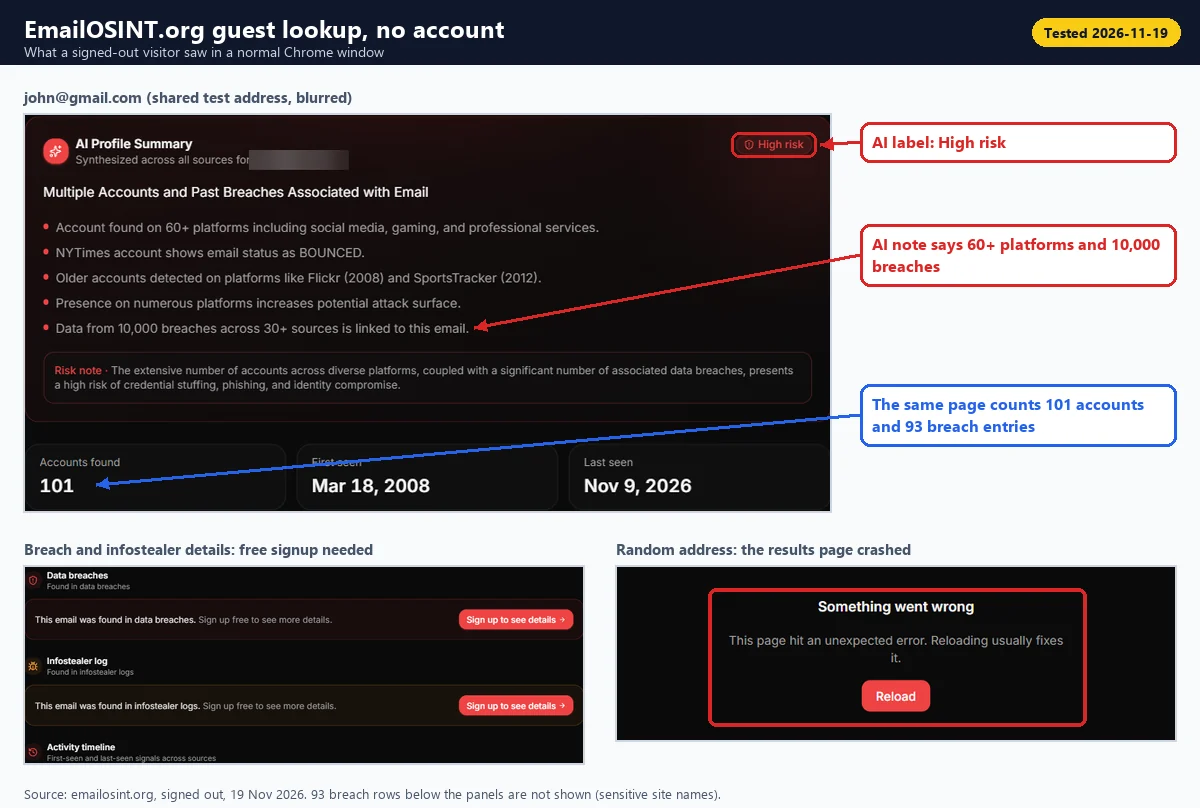
page de suppression des données, Terms, a politique de confidentialité a été enregistré le 24 avril 2026, et les Conditions ne nomment aucune entreprise. La politique de confidentialité autorise la conservation des résultats de recherche « indéfiniment », sous une forme désidentifiée, « afin d’enrichir les futures recherches des autres utilisateurs ». Il révèle plus d’informations que ne le laisse entendre sa tarification.. Le tableau des tarifs indique que les résultats gratuits sont « masqués » et que les fuites ne sont affichées qu’en « nombre ». Notre résultat obtenu en tant que visiteur montrait clairement les noms, les noms d’utilisateur, les photos et les lieux d’inconnus. Sa chronologie mentionnait également des fuites provenant de sites pour adultes et de rencontres. Son résumé généré par l’IA ne correspond pas au contenu de la page.
- It shows more than its pricing admits. La pricing table says free results are “Redacted” and breaches “Counts only”. Our guest result showed strangers’ names, usernames, photos and locations in clear. Its timeline also named adult and dating site breaches.
- Its AI summary does not match the page. Il revendiquait “ plus de 60 plateformes ” et “ 10 000 fuites de données sur plus de 30 sources ”, tandis que la même page comptabilisait 101 comptes et 93 entrées de fuites de données.
- Il est plus lent que promis. Notre recherche a pris 33,9 secondes, et non les “ moins de 5 secondes ” promises.
- Il a planté avec notre adresse aléatoire (“ Une erreur s’est produite ”), nous n’avons donc pas pu vérifier s’il invente des résultats.
À propos de “ Échec de la recherche ” : it came from our automated test browser. Cloudflare’s invisible bot check (Turnstile) refused it with “This request requires a Turnstile token”. In a normal Chrome window the same lookups worked, with no puzzle. So EmailOSINT does not block normal users, only browsers that Cloudflare flags as bots, comme les outils d’automatisation et certaines configurations de protection de la vie privée.
Comment nous avons testé
- Deux adresses : john@gmail.com and a random 16-character Gmail address that should belong to nobody, one lookup each.
- Offres gratuites uniquement : Le 19 novembre 2026, sans être connecté, dans une fenêtre Chrome normale. Aucun compte ni paiement.
- Faux résultat : tout résultat signalé pour l’adresse aléatoire, qui ne devrait rien renvoyer.
- Portée, et non exactitude : john@gmail.com est une adresse fictive utilisée dans d’innombrables formulaires d’inscription. Les chiffres élevés indiquent l’étendue des recherches d’un outil, et non des faits concernant une personne en particulier.
- Confidentialité : dans nos captures d’écran, l’adresse de test ainsi que le nom, la photo, le nom d’utilisateur et la localisation de chaque personne inconnue sont floutés.
Ce que nous n’avons pas pu tester : Epieos demande à chaque personne qui effectue une recherche de déclarer sa qualité professionnelle, et OSINT Industries ne propose pas d’offre gratuite ; nous n’avons donc testé ni l’un ni l’autre. Consultez notre alternatives à Epieos pour la recherche par e-mail et alternatives à OSINT Industries. UserSearch never got past Cloudflare’s “Verify you are human” check. FootprintIQ, OSINT UI and WebVetted need an account for email lookups. We bought no paid plans, so paid results are the vendors’ claims, ours included.
Chaque ligne correspond à un résultat gratuit obtenu sans être connecté. Tout résultat dans la colonne “ Adresse aléatoire ” a été inventé.
| Outil | Compte nécessaire ? | Résultat gratuit, john@gmail.com | Adresse aléatoire | Masqué dans l’offre gratuite | Option la moins chère pour en voir davantage |
|---|---|---|---|---|---|
| EmailCatfish (our tool) | Non | Mailbox check: 80/100 high risk, undeliverable | Même verdict ; 0 compte trouvé | Recherches sur les réseaux sociaux, les sites de rencontre et les fuites de données (54 sources) | 3 crédits pour 7,80 $, paiement unique |
| Osint.ly | Non (3 par 24 h et par adresse IP) | 397 comptes, 91 résultats de modules, 454 fuites de données | 0 sur toutes les vignettes | La " recherche complète " | Standard 9,99 EUR/mois |
| Have I Been Pwned | Non | 454 fuites et 145 publications, avec les noms, les dates et les types de données | 0 | Rien | Gratuit ; API à partir de 4,39 $/mois, facturé annuellement |
| LeakCheck | Non | 7 495 entrées de fuite, 5 sources nommées, 14 types de données | 0 | Les enregistrements ; la liste complète des sources | 2,99 $ pour 24 heures |
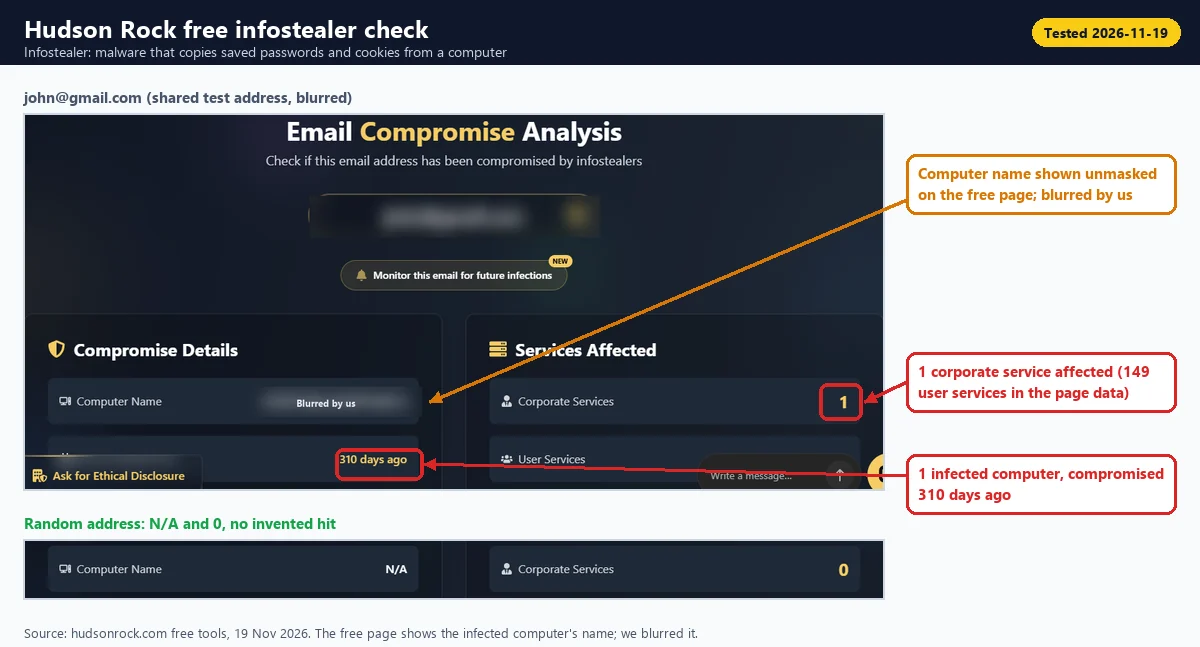
| 1 ordinateur infecté associé à john@gmail.com, aucun pour l’adresse aléatoire. | Non | 1 ordinateur infecté, il y a 310 jours ; 1 service d’entreprise et 149 services utilisateur | 0 | Quels services, quels mots de passe | Aucun tarif public |
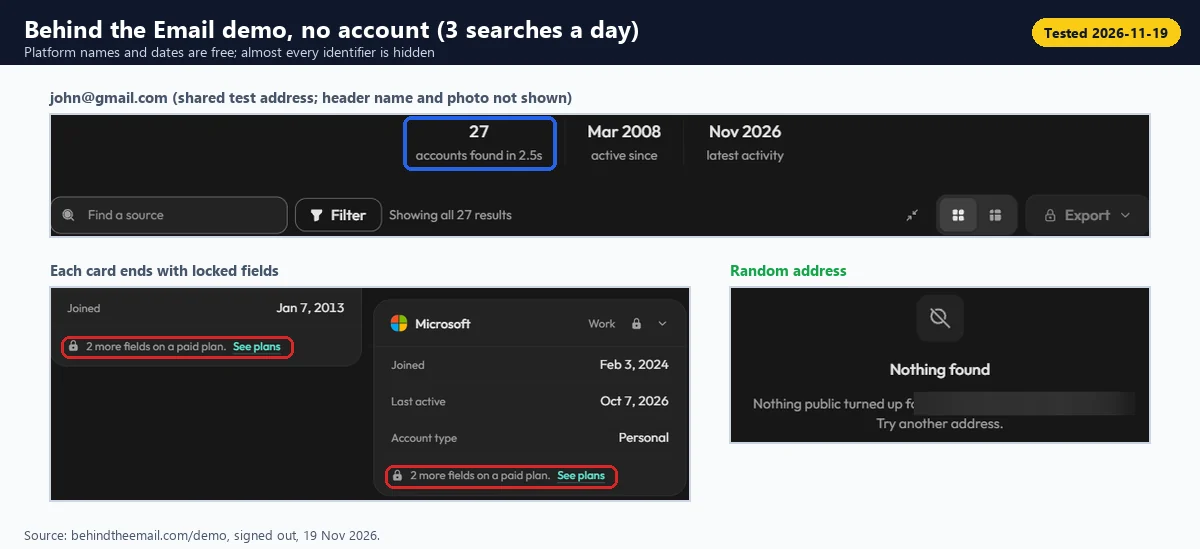
| user-scanner | Non (3 par jour) | 27 comptes (noms des plateformes), dates des fuites uniquement | " Rien trouvé " | Noms, noms d’utilisateur, téléphones, photos, liens | Plus 9,83 EUR/mois ; Pro 19,66 EUR/mois |
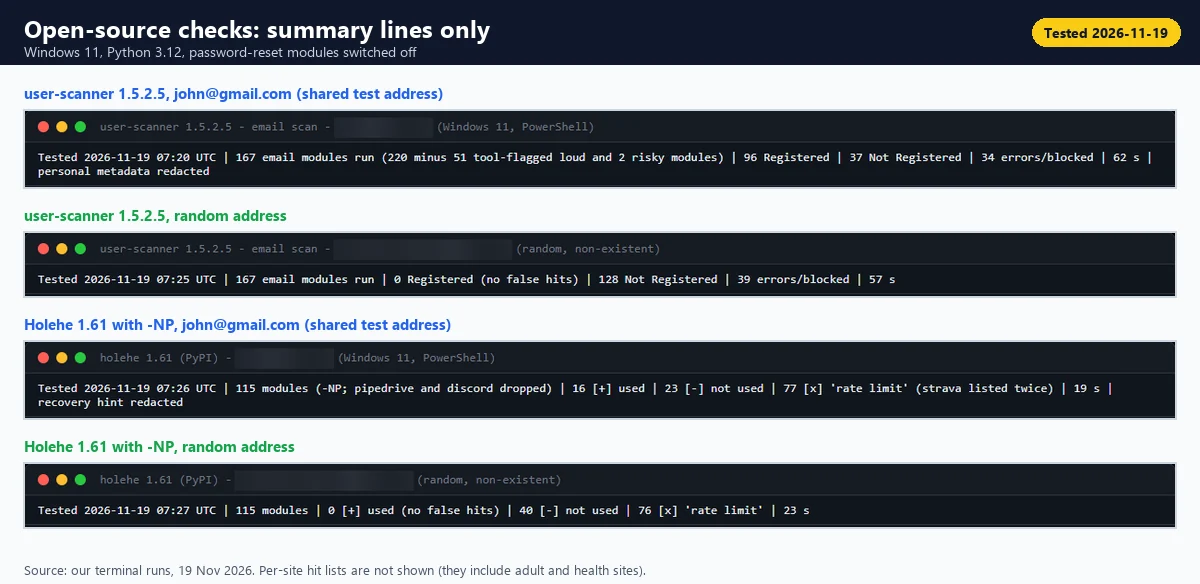
| user-scanner 1.5.2.5 | Non (outil Python) | 96 inscrits sur 167 vérifiés ; 34 vérifications échouées | 0 sur 128 | Rien de caché | Gratuit (licence MIT) |
| Holehe 1.61 (avec -NP), vérification croisée | Non (outil Python) | 16 inscrits ; 77 lignes " [x] Rate limit " | 0 sur 40 | Rien de caché | Gratuit (licence GPL-3.0) |
| EmailOSINT.org (référence) | Non (3 par jour) | 101 comptes, 93 entrées de fuite, " Risque élevé " | La page a planté | Détails sur les fuites et les infostealers (inscription gratuite), résultats non masqués | Pro 29 $/mois ; données d’infostealers 149 $/mois |
| Predicta Search (non recommandé) | Non pour le résumé | 39 sources sur 71 correspondantes (noms uniquement) | 1 résultat inventé (Halfords) | Toutes les valeurs (compte gratuit) | Basic 9,99 EUR/mois |
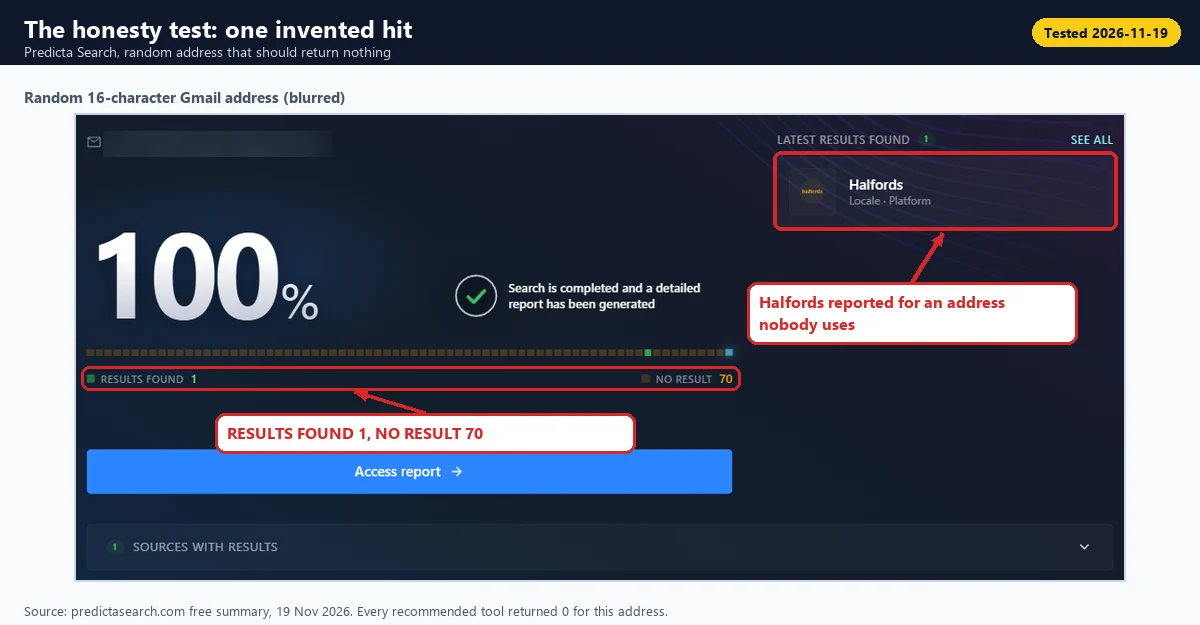
Un seul outil a inventé un résultat. Predicta Search a signalé un compte Halfords pour l’adresse aléatoire. Osint.ly a répertorié Halfords pour john@gmail.com, mais rien pour l’adresse aléatoire : l’erreur vient donc de Predicta. C’est pourquoi Predicta ne figure pas dans notre liste.
Les 7 alternatives que nous avons testées
Voici ce qui distingue chaque outil. Les résultats pour les deux adresses de test figurent dans le tableau ci-dessus.
1. EmailCatfish (notre outil) : une vérification gratuite de l’expéditeur, puis un paiement unique par analyse
EmailCatfish répond à la question que la plupart des gens se posent en arrivant sur EmailOSINT : cet expéditeur est-il réel ?
La première étape est gratuite, sans inscription ni captcha. L’outil vérifie le format, si l’adresse est jetable et si la boîte mail accepte les messages, puis attribue un score de risque (voir notre vérificateur d'e-mails frauduleux). Les deux adresses de test ont obtenu un score de 80/100, présentant un risque élevé et étant non distribuables, avec 0 compte trouvé. C’était exact : la boîte de réception associée à john@gmail.com ne reçoit plus de messages, et l’adresse aléatoire n’a jamais existé. L’outil n’a rien inventé.
La deuxième étape est une analyse payante de 54 sources, comme indiqué sur la page de résultats. Nous n’en avons pas acheté, cette partie est donc une description, et non un résultat de test.
- Réseaux sociaux et communautés : plus de 35 sources pour 1 crédit (recherche inversée d'e-mail sur les réseaux sociaux).
- Applications de rencontre et de relations : plus de 12 applications pour 4 crédits (trouver un profil de rencontre associé à une adresse e-mail).
- Fuites de données et index de fuites : plus de 7 registres pour 1 crédit.
Prix : packs de crédits à paiement unique, sans abonnement, et les crédits n’expirent jamais. 3 crédits coûtent 7,80 $, et le pack de 5 crédits coûte 11,95 $ (nos tarifs). An opt-out page lets anyone remove their own address. For a dating match or a strange sender, you get a free first answer and pay once, only if you need more.
2. Osint.ly : le meilleur remplaçant gratuit
Osint.ly est l’option sans compte la plus performante pour trouver des comptes. L’aperçu gratuit pour john@gmail.com provenait de son cache, une copie enregistrée d’une recherche antérieure, et s’est affiché en environ 7,4 secondes. La recherche de l’adresse aléatoire a été effectuée en temps réel pendant environ 85 secondes et n’a rien révélé. Ses 454 fuites correspondent à la liste de Have I Been Pwned dans le même ordre ; l’aperçu réutilise donc ces données.
- Limites de l’offre gratuite : 2 recherches par heure et 3 par période de 24 heures, partagées entre tous les appareils utilisant la même adresse IP. Une " recherche complète " nécessite un forfait.
- Prix : " Les achats sont définitifs et non remboursables ".
- Avertissement sur la confidentialité : comme EmailOSINT, ses fiches gratuites affichent aux inconnus des noms, des noms d’utilisateur, des lieux et certaines dates d’anniversaire, et regroupent les résultats associés à une même adresse. Nous ne montrons pas ces fiches.
3. Have I Been Pwned : la référence fiable pour les fuites de données
Have I Been Pwned (HIBP) vérifie uniquement les fuites de données, mais le fait avec rigueur. Le nom, la date et le type de données de chaque fuite sont accessibles gratuitement, sans compte. Des mots de passe figurent dans 319 des 454 fuites associées à john@gmail.com.
Le contraste en matière de confidentialité est important. HIBP ne révèle les fuites sensibles, comme celles de sites pour adultes, qu’au propriétaire vérifié de l’adresse (voir sa FAQ). La chronologie accessible aux visiteurs d’EmailOSINT les a révélées à un inconnu.
Limites : Il ne recherche pas de comptes.
4. LeakCheck : la vérification de fuites la plus rapide
LeakCheck n’a affiché aucun captcha et a ouvert son rapport environ 1 seconde après que nous avons cliqué sur Rechercher. Son chiffre de 7 495 correspond à des entrées de fuites, et non à des fuites. La page ne nomme que 5 sources, mais sa recherche publique gratuite, qui ne nécessite aucune clé, répertorie les 460 noms de sources pour john@gmail.com.
Prix : Le pass Basic coûte 2,99 $ pour 24 heures, avec 15 requêtes et sans renouvellement automatique. L’abonnement mensuel coûte 9,99 $ et l’accès à vie 69,99 $ en un seul paiement (Tarifs de LeakCheck). Le quota gratuit n'est pas publié ; le site promet seulement " quelques vérifications gratuites ".
5. Hudson Rock : une vérification gratuite des infostealers
Un infostealer est un logiciel malveillant qui copie les mots de passe enregistrés et les cookies d'un ordinateur infecté. EmailOSINT réserve ces données à son forfait à 149 $ par mois. 1 ordinateur infecté associé à john@gmail.com, aucun pour l’adresse aléatoire. fournit une réponse de base gratuitement, sans compte, en 1 à 2 secondes. Il ne nomme pas les sites concernés et n'affiche aucun mot de passe.
- Avertissement 1 : la page gratuite affiche le nom de l'ordinateur infecté, qui peut être celui d'une personne réelle. Nous l'avons flouté.
- Avertissement 2 : la page de résultats contient un encadré " S'abonner aux alertes de compromission d'e-mails ", prérempli avec l'adresse recherchée. Cliquer dessus pourrait inscrire un inconnu.
- Prix : aucune liste de prix publique. Un compte de surveillance gratuit couvre 3 adresses e-mail, 3 noms d'utilisateur et 3 domaines.
6. Behind the Email : privé par défaut, presque tout est masqué
user-scanner permet 3 recherches par jour sans compte, et ses fiches sont apparues environ 3,3 secondes après notre clic. L'offre gratuite masque presque tous les noms, noms d'utilisateur, numéros de téléphone et photos. Elle a trouvé environ un quart des comptes d'EmailOSINT, mais a révélé bien moins d'informations sur des inconnus.
Un défaut de transparence : sa FAQ indique : " Nous préférons ne pas trouver quelque chose plutôt que de vous montrer la mauvaise personne ". Pourtant, en haut de la page de résultats, le nom d'un inconnu était affiché comme si cette personne était propriétaire de l'adresse partagée. Nous l'avons retiré de notre capture d'écran.
Prix : les résultats de fuites de données nécessitent l'offre Pro, pas Plus. Pour plus d'options, consultez nos alternatives à Behind the Email.
7. user-scanner, avec Holehe comme vérification croisée
Ces programmes gratuits et open source s'exécutent sur votre propre ordinateur, dans un terminal, avec Python. EmailOSINT est-il fiable, et pourquoi chercher une alternative 1.5.2.5 s'installe avec une seule commande et indique la raison de chaque vérification échouée. Il ignore 51 vérifications " bruyantes " susceptibles d'envoyer au propriétaire un e-mail de réinitialisation de mot de passe, sauf si vous ajoutez --allow-loud. Nous avons également écarté deux autres vérifications plus risquées (anilist et aiscore).
Holehe 1.61 est célèbre, mais vieillissant : la version installée par pip date du 21 juillet 2022. 77 de ses 116 lignes de résultats indiquaient " [x] Rate limit ", une étiquette utilisée pour tout échec, ce qui donne l'impression que les vérifications défaillantes sont limitées par le débit. Lancez-le uniquement avec -NP, ce qui désactive ses vérifications de récupération de mot de passe. Les deux outils n'étaient pas d'accord sur des sites comme Gravatar et Amazon ; considérez donc chaque liste comme une piste, et non comme une preuve.
pip install user-scanner holehe
user-scanner -e you@example.com
holehe you@example.com -NP
Nous avons aussi essayé Blackbird. Son mode e-mail ne vérifie que 16 sites et affiche les vérifications bloquées comme " introuvable " ; utilisez-le plutôt pour les noms d'utilisateur.
Lequel choisir ?
- Une rencontre sur une appli de rencontres ou un expéditeur suspect : commencez par notre vérification gratuite. Une boîte mail inactive derrière une " vraie personne " est un signal d'alerte. Si la boîte mail est réelle, Osint.ly ou Behind the Email indiquent les plateformes qu'elle utilise, et notre analyse de profils de rencontre couvre plus de 12 applications.
- Votre propre exposition : HIBP pour les fuites de données, Hudson Rock pour les infostealers et LeakCheck pour les types de données. Tout est gratuit, sans compte.
- Rechercher des informations sur une adresse : Osint.ly pour sa portée, puis user-scanner pour obtenir un deuxième avis. Pour découvrir qui se cache derrière une adresse Gmail, consultez comment trouver le propriétaire d'une adresse Gmail.
- Développeurs : L’outil de recherche publique gratuit de LeakCheck et user-scanner sur PyPI.
FAQ sur les alternatives à EmailOSINT
EmailOSINT est-il gratuit ?
En partie. Vous pouvez effectuer 3 recherches par jour sans compte, et les détails des fuites nécessitent un compte gratuit. Les " résultats complets non masqués " coûtent 29 $ par mois, et les données d’infostealer ainsi que l’API coûtent 149 $ par mois. Les forfaits payants sont renouvelés automatiquement.
EmailOSINT est-il fiable ?
C’est un véritable service payant, mais il est récent, anonyme et peu regardant quant aux données des autres. Lors de notre test, il a affiché les informations de personnes inconnues, alors que sa propre page tarifaire indique qu’elles sont masquées. Utilisez ses résultats avec prudence.
Pourquoi EmailOSINT affiche-t-il " failed to fetch " ?
Aucune source publique ne l’explique. " Failed to fetch " est le message du navigateur lorsqu’une requête n’aboutit pas (MDN). Les causes probables sont un bloqueur de publicités ou de confidentialité, un VPN ou un pare-feu, ou une connexion interrompue. Autorisez le site, désactivez le VPN ou essayez une fenêtre de navigateur standard. " Lookup failed " signifie que le contrôle anti-robot de Cloudflare a refusé votre navigateur.
Que dit Reddit à propos d’EmailOSINT ?
Nous n’avons trouvé aucun fil Reddit au sujet de EmailOSINT.org le 19 novembre 2026. Le fil qui apparaissait dans les résultats pour " emailosint alternatives " parlait de user-scanner, que nous avons testé. La plupart des discussions viennent de vidéos du type " ce site va vous faire peur ", comme celle publiée sur Facebook le 7 novembre 2026.
Existe-t-il un GitHub pour EmailOSINT ?
Pas d’officiel. Une recherche sur GitHub trouve 13 projets sans rapport portant ce nom. Pour des vérifications open source, utilisez user-scanner, avec Holehe (-NP) comme vérification croisée.
Le propriétaire de l’adresse e-mail est-il averti ?
Les outils en ligne, y compris le nôtre, affirment que non, mais il s’agit de leurs propres déclarations. Les outils open source peuvent déclencher des e-mails de réinitialisation de mot de passe si vous ne les exécutez pas de manière sûre. Omettez --allow-loud dans user-scanner, utilisez -NP avec Holehe et ignorez les trois vérifications de formulaires d’inscription de Blackbird.
Est-il légal de rechercher l’adresse e-mail de quelqu’un ?
Ne vérifiez que les adresses pour lesquelles vous avez une raison légitime, comme la vôtre ou celle d’un expéditeur qui vous a contacté. Chaque outil transmet l’adresse aux sites qu’il interroge. Les règles varient selon les pays ; ceci ne constitue pas un conseil juridique.
 English
 German
 French
 Portuguese