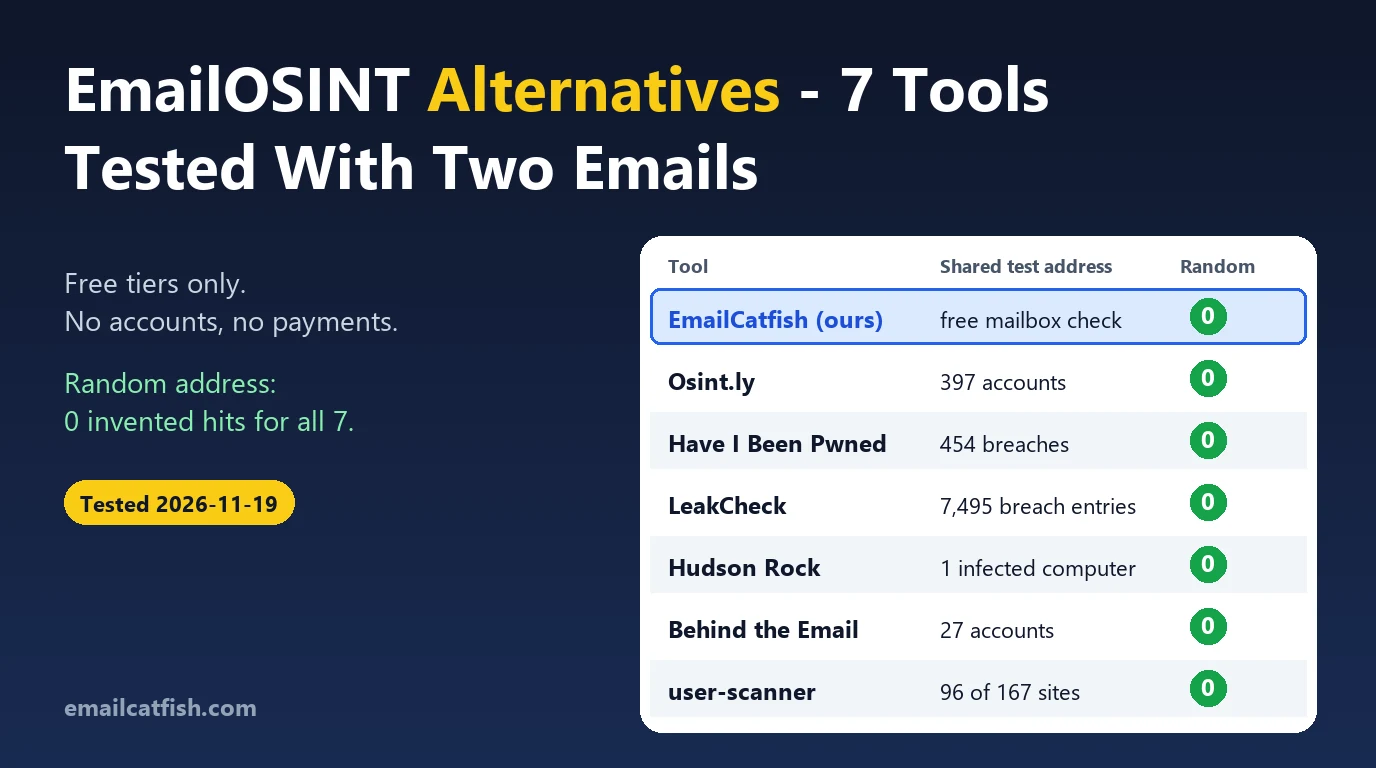
Am 19. November 2026 haben wir die kostenlosen Versionen von 18 E-Mail-Recherchetools mit denselben zwei Adressen getestet – ohne Konten und ohne Zahlungen. Diese 7 lieferten ein echtes kostenloses Ergebnis und erfanden nichts zu unserer Fake-Adresse.
Offenlegung: EmailCatfish ist unser eigenes Tool, und wir führen es an erster Stelle auf. Wir haben es mit denselben Adressen und nach denselben Regeln wie die anderen getestet und trennen klar zwischen dem, was wir getestet haben, und dem, was nicht.
Unser Ranking aus dem Test vom 19. November 2026
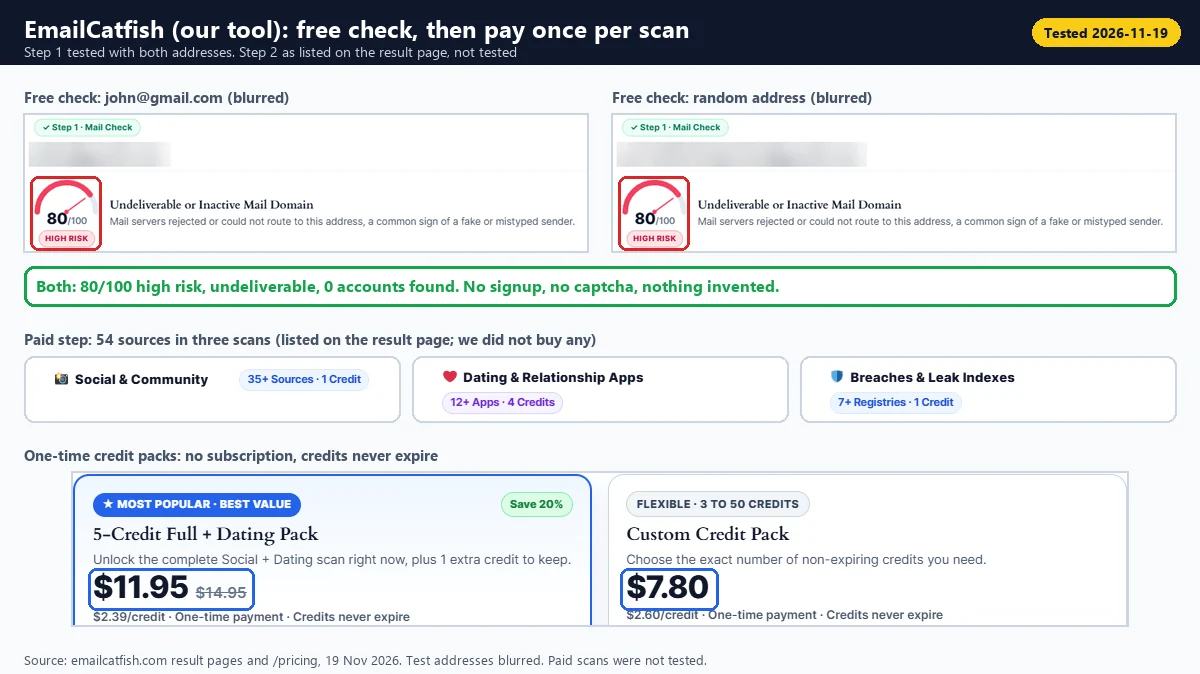
- EmailCatfish (unser Tool): am besten, um einen Absender oder ein Dating-Match zu überprüfen. Eine kostenlose Prüfung des Postfachs ohne Registrierung. Beide Testadressen wurden als unzustellbar eingestuft, und es wurde nichts erfunden. Für gründlichere Scans gibt es Credits gegen einmalige Zahlung, ohne Abonnement.
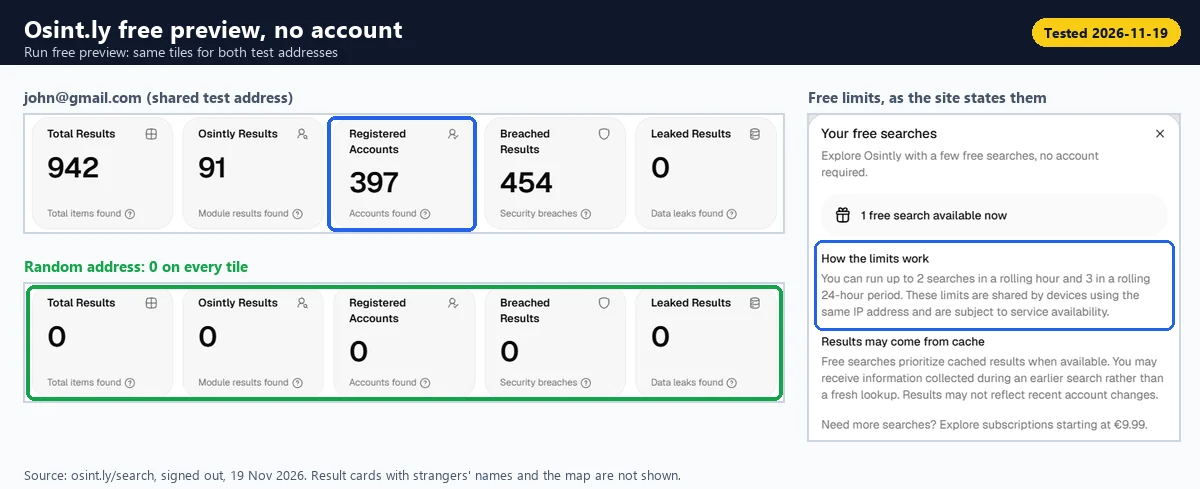
- Osint.ly: beste kostenlose Kontensuche. 397 Konten für john@gmail.com, 0 für die zufällige Adresse.
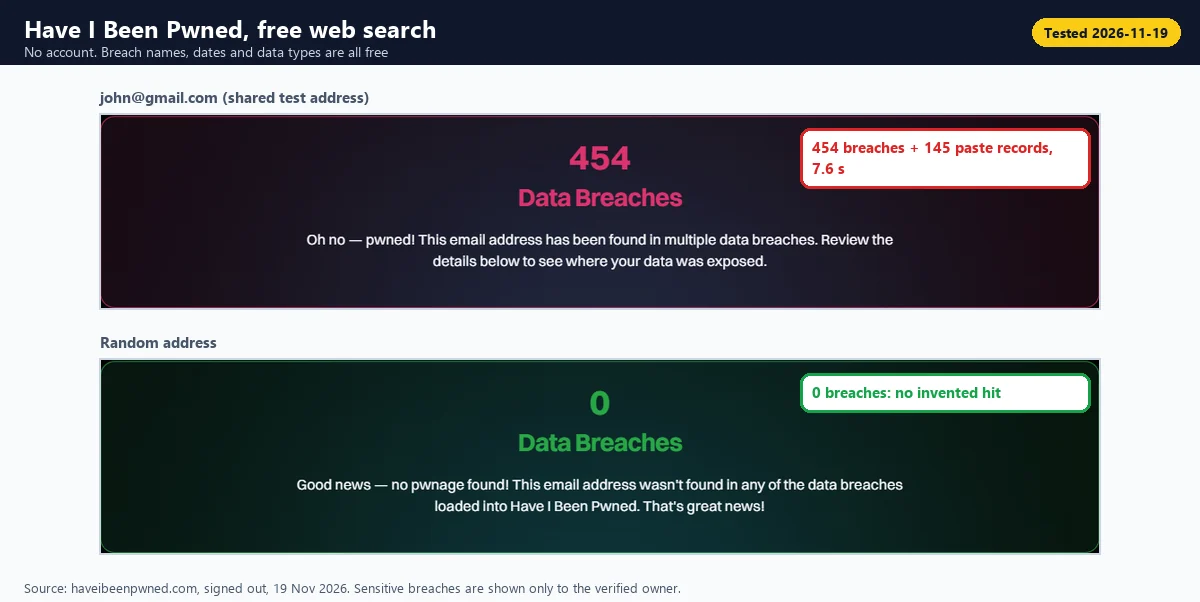
- Have I Been Pwned: beste kostenlose Prüfung auf Datenlecks. 454 Datenlecks mit Namen und Daten, kein Konto erforderlich.
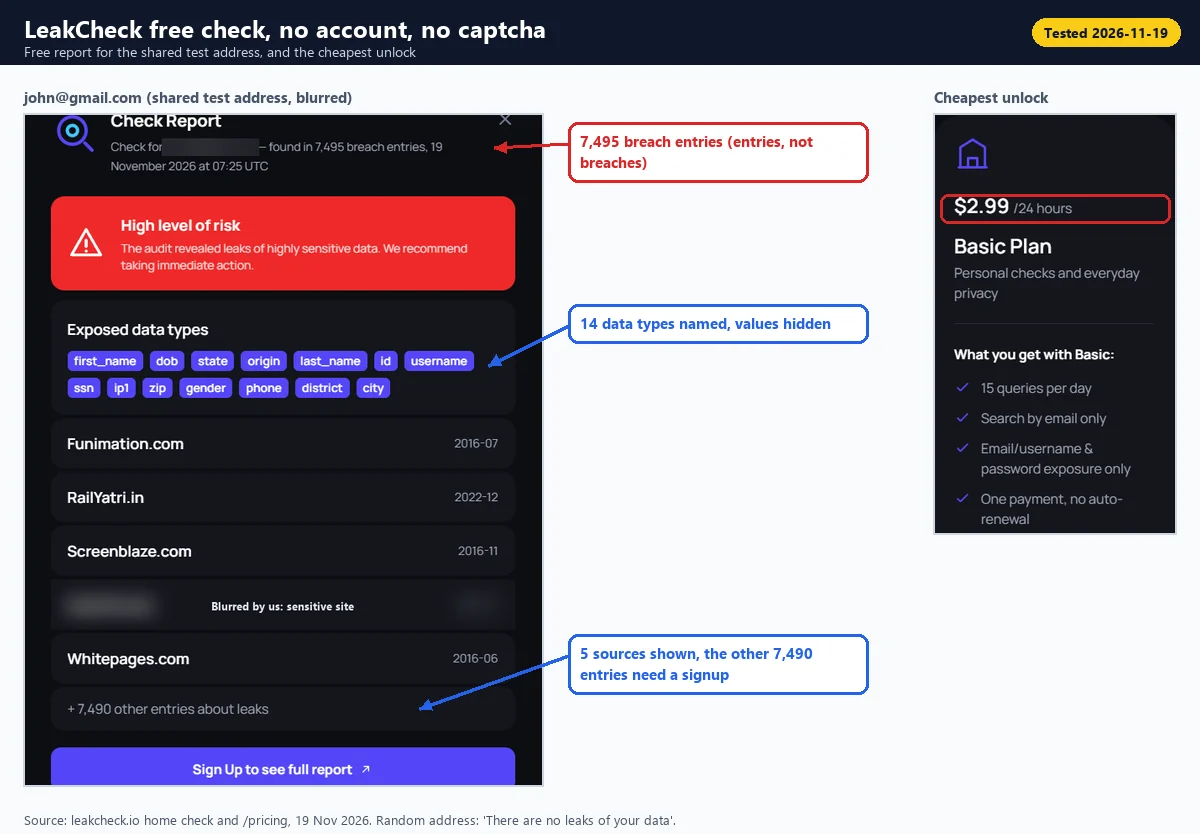
- LeakCheck: schnellste Prüfung auf Datenlecks. Eine Antwort in etwa 1 Sekunde und vollständige Details ab 2,99 $ für 24 Stunden.
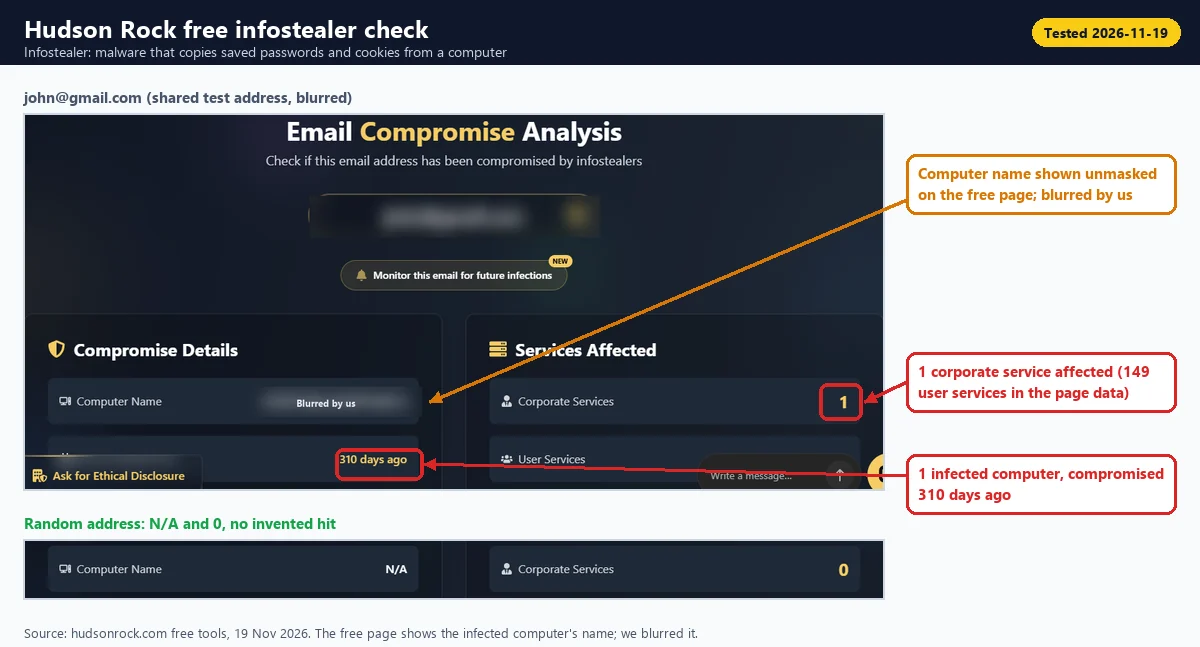
- Hudson Rock: kostenlose Infostealer-Prüfung. 1 infizierter Computer mit Bezug zu john@gmail.com, keiner mit Bezug zur zufälligen Adresse.
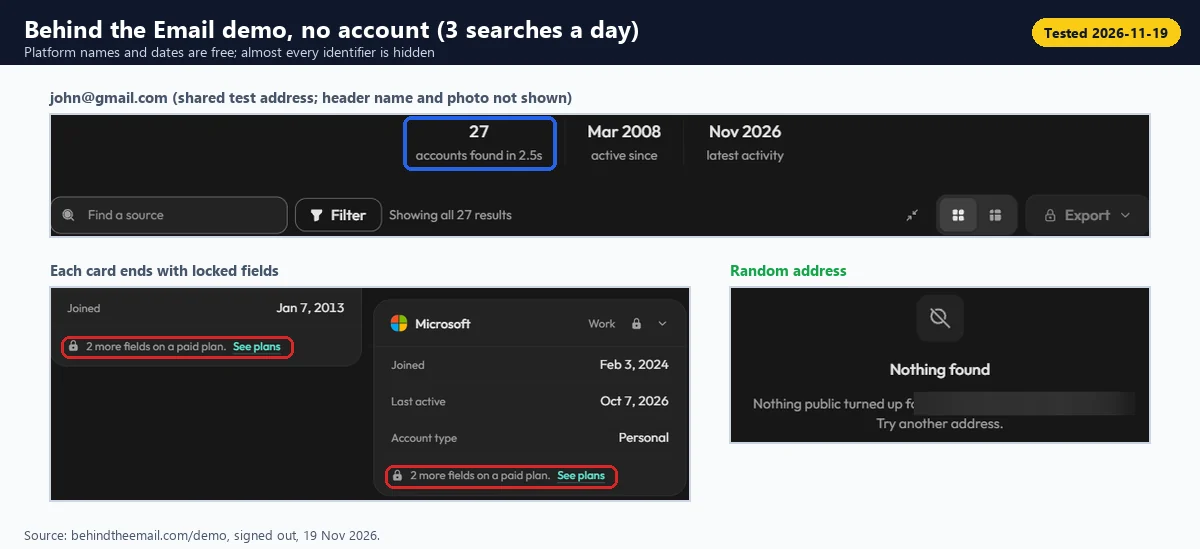
- Behind the Email: kontenschutzfreundlichste Kontensuche. 27 Konten, wobei die Angaben zu fremden Personen verborgen bleiben.
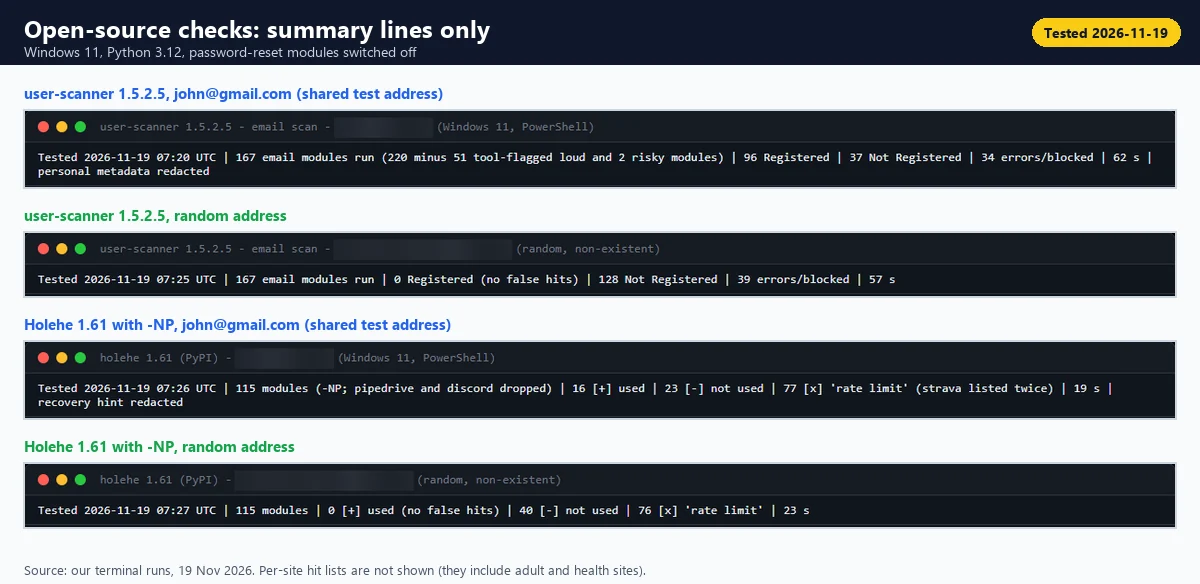
- user-scanner: beste Open-Source-Option. 96 registrierte Websites, 0 für die zufällige Adresse. Holehe (mit -NP) eignet sich gut zur Gegenprüfung.
Möchten Sie jetzt einen Absender überprüfen? Unsere kostenlose Prüfung läuft weiter unten – ohne Registrierung.
Finden Sie heraus, welche öffentlichen Profile mit einer beliebigen E-Mail-Adresse verknüpft sein könnten


-
📧 E-Mail- & DNS-Analyse Überprüfung der RFC-konformen Postfachsyntax, des DNS-MX-Routings und des Null-MX-Status.
-
🕵️ SMTP- & Catch-All-Konfiguration Überprüfung von Mailserver-Handshakes, Catch-All-Gateways und der Sicherheitskonfiguration des Anbieters.
-
🔥 Wegwerf- & Relay-Prüfung Prüfung von Wegwerf-Domains, Funktionspostfächern und datenschutzorientierten Relay-Diensten.
-
🌐 Social-Media- & Community-Index Vorbereitung von über 50 OSINT-Modulen für TikTok, LinkedIn, X, Reddit und GitHub.
-
🛡️ Dating- & Datenleck-Module Vorbereitung von Modulen für öffentlich zugängliche Registrierungsdaten und historische Datenlecks.
-
🔒 Bewertung & Datenschutz Berechnung des Risikowerts von 5-99. An das Zielpostfach werden niemals E-Mails oder Benachrichtigungen gesendet.
🔒 100% vertrauliche Prüfung · Das Zielpostfach wird niemals benachrichtigt
Ist EmailOSINT seriös, und warum suchen Nutzer nach einer Alternative?
Die meisten suchen nach einer Alternative, wenn sie an eine Grenze stoßen: das Limit von 3 Abfragen pro Tag, die Aufforderung zur Registrierung, um Details zu Datenlecks zu sehen, die Monatsabos für 29 $ und 149 $ oder eine Fehlermeldung. Wir haben EmailOSINT.org es selbst ausprobiert – abgemeldet und in einem normalen Browser.
Unser Fazit: ein echter Dienst, aber noch jung, anonym und lax im Umgang mit den Daten anderer.
Es bietet die Abrechnung über Stripe, Nutzungsbedingungen, eine Datenschutzrichtlinie und eine Seite zur Datenlöschung. Doch seine Domain wurde am 24. April 2026 registriert, und in den Nutzungsbedingungen wird kein Unternehmen genannt. Laut Datenschutzerklärung darf der Dienst Suchergebnisse “unbegrenzt” in de-identifizierter Form speichern, “um zukünftige Suchen anderer Nutzer anzureichern”.
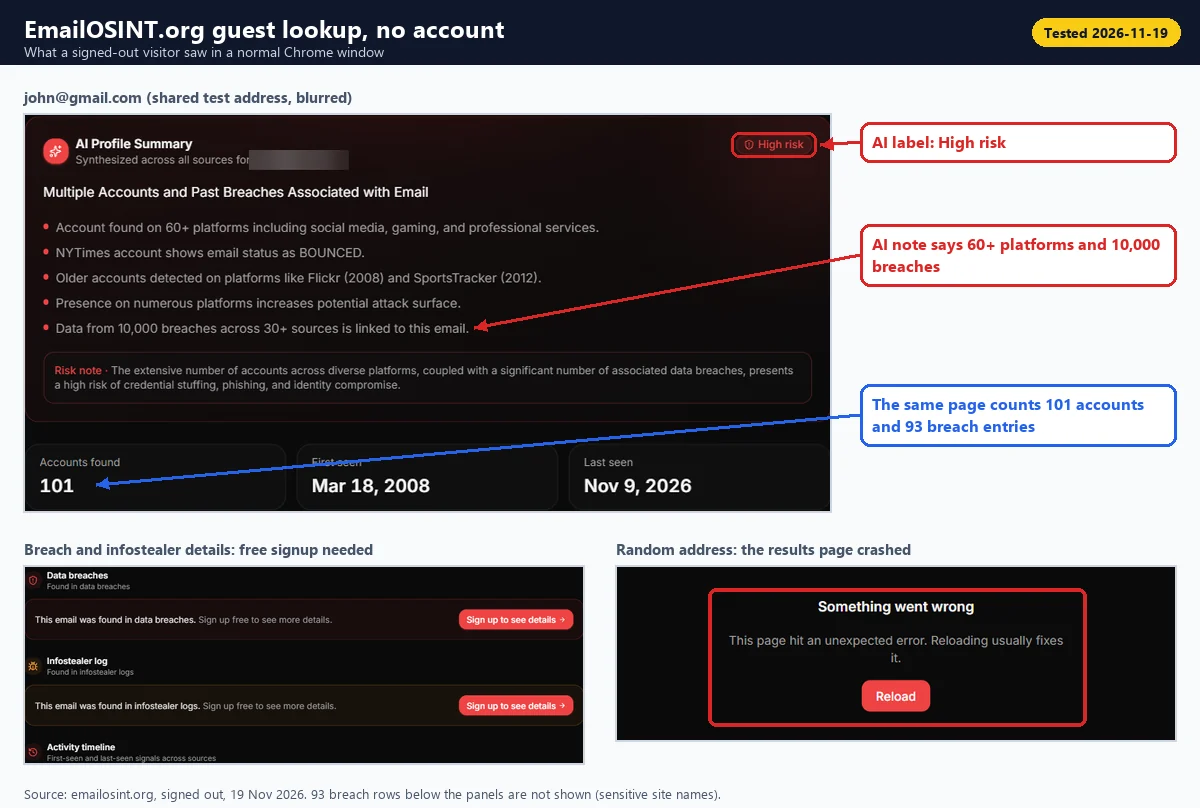
- Es zeigt mehr, als die Preisangaben vermuten lassen. Der Preistabelle Dort steht, dass kostenlose Ergebnisse “geschwärzt” und Datenlecks nur als “Anzahl” angezeigt werden. Unser Ergebnis ohne Anmeldung zeigte die Namen, Benutzernamen, Fotos und Standorte fremder Personen im Klartext. In der Zeitleiste wurden außerdem Datenlecks bei Adult- und Dating-Websites aufgeführt.
- Die KI-Zusammenfassung stimmt nicht mit der Seite überein. Es behauptete “über 60 Plattformen” und “10.000 Datenpannen aus über 30 Quellen”, während dieselbe Seite 101 Konten und 93 Einträge zu Datenpannen zählte.
- Es ist langsamer als beworben. Unsere Suche dauerte 33,9 Sekunden statt der versprochenen “unter 5 Sekunden”.
- Bei unserer zufälligen Adresse stürzte es ab (“Etwas ist schiefgelaufen”), sodass wir nicht prüfen konnten, ob es Ergebnisse erfindet.
Zu “Suche fehlgeschlagen”: Das kam von unserem automatisierten Testbrowser. Cloudflares unsichtbare Bot-Prüfung (Turnstile) wies ihn mit “Diese Anfrage erfordert ein Turnstile-Token” zurück. In einem normalen Chrome-Fenster funktionierten dieselben Suchen ohne Rätsel. EmailOSINT blockiert also keine normalen Nutzer, sondern nur Browser, die Cloudflare als Bots einstuft, such as automation tools and some privacy setups.
How we tested
- Two addresses: john@gmail.com and a random 16-character Gmail address that should belong to nobody, one lookup each.
- Free tiers only: 19 November 2026, signed out, in a normal Chrome window. No accounts or payments.
- False hit: anything reported for the random address, which should return nothing.
- Reach, not accuracy: john@gmail.com is a shared placeholder typed into countless signup forms. Big numbers show how widely a tool searches, not facts about one person.
- Privacy: our screenshots blur the test address and every stranger’s name, photo, username and location.
What we could not test: Epieos asks every searcher to declare a professional capacity, and OSINT Industries has no free plan, so we ran neither. See our Epieos-Alternativen für die E-Mail-Suche und Alternativen zu OSINT Industries. UserSearch never got past Cloudflare’s “Verify you are human” check. FootprintIQ, OSINT UI and WebVetted need an account for email lookups. We bought no paid plans, so paid results are the vendors’ claims, ours included.
Each row is a free, signed-out result. Any hit in the “Random address” column was made up.
| Werkzeug | Account needed? | Free result, john@gmail.com | Random address | Hidden on free | Cheapest way to see more |
|---|---|---|---|---|---|
| EmailCatfish (our tool) | Nein | Mailbox check: 80/100 high risk, undeliverable | Same verdict; 0 accounts found | Social, dating and breach scans (54 sources) | 3 credits for $7.80, one-time |
| Osint.ly | No (3 per 24 h, per IP) | 397 accounts, 91 module results, 454 breaches | 0 on every tile | Die "vollständige Suche" | Standard EUR 9,99/Monat |
| Have I Been Pwned | Nein | 454 Sicherheitsverletzungen und 145 veröffentlichte Datensätze, mit Namen, Daten und Datentypen | 0 | Nichts | Kostenlos; API ab 4,39 $/Monat bei jährlicher Abrechnung |
| LeakCheck | Nein | 7.495 Einträge zu Sicherheitsverletzungen, 5 benannte Quellen, 14 Datentypen | 0 | Die Datensätze; die vollständige Quellenliste | 2,99 $ für 24 Stunden |
| Hudson Rock | Nein | 1 infizierter Computer, vor 310 Tagen; 1 Unternehmensdienst und 149 Nutzerdienste | 0 | Welche Dienste, welche Passwörter | Kein öffentlicher Preis |
| Behind the Email | Nein (3 pro Tag) | 27 Konten (Plattformnamen), nur die Daten der Sicherheitsverletzungen | "Nichts gefunden" | Namen, Benutzernamen, Telefonnummern, Fotos, Links | Plus EUR 9,83/Monat; Pro EUR 19,66/Monat |
| user-scanner 1.5.2.5 | Nein (Python-Tool) | 96 registriert von 167 überprüften; 34 Prüfungen fehlgeschlagen | 0 von 128 | Nichts verborgen | Kostenlos (MIT-Lizenz) |
| Holehe 1.61 (mit -NP), Gegenprüfung | Nein (Python-Tool) | 16 registriert; 77 Zeilen mit "[x] Ratenbegrenzung" | 0 von 40 | Nichts verborgen | Kostenlos (GPL-3.0-Lizenz) |
| EmailOSINT.org (Ausgangswert) | Nein (3 pro Tag) | 101 Konten, 93 Einträge zu Sicherheitsverletzungen, "Hohes Risiko" | Seite ist abgestürzt | Details zu Sicherheitsverletzungen und Infostealer-Daten (kostenlose Anmeldung), ungeschwärzte Ergebnisse | Pro 29 $/Monat; Infostealer-Daten 149 $/Monat |
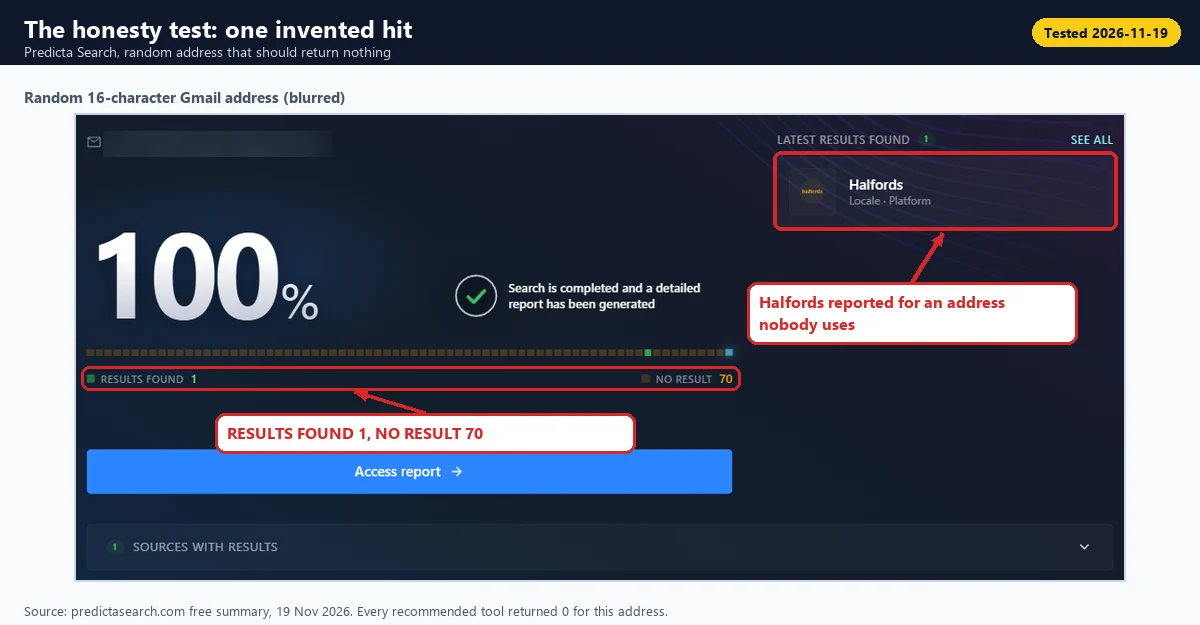
| Predicta Search (nicht empfohlen) | Nein, für die Zusammenfassung | 39 von 71 Quellen stimmten überein (nur Namen) | 1 erfundener Treffer (Halfords) | Alle Werte (kostenloses Konto) | Basic EUR 9,99/Monat |
Nur ein Tool hat ein Ergebnis erfunden. Predicta Search meldete ein Halfords-Konto für die zufällige Adresse. Osint.ly listete Halfords für john@gmail.com, aber nichts für die zufällige Adresse, daher liegt der Fehler bei Predicta. Deshalb steht Predicta nicht auf unserer Liste.
Die 7 getesteten Alternativen
Das unterscheidet die einzelnen Tools. Die Ergebnisse für beide Testadressen stehen in der Tabelle oben.
1. EmailCatfish (unser Tool): kostenloser Absender-Check, danach einmalige Zahlung pro Scan
EmailCatfish beantwortet die Frage, die sich die meisten bei EmailOSINT stellen: Ist dieser Absender echt?
Schritt 1 ist kostenlos, ohne Anmeldung und ohne Captcha. Es prüft das Format, ob es sich bei der Adresse um eine Wegwerfadresse handelt und ob das Postfach E-Mails annimmt, und gibt anschließend einen Risikowert aus (siehe unsere E-Mail-Betrugs-Prüfer). Beide Testadressen erzielten 80/100 – hohes Risiko und unzustellbar, mit 0 gefundenen Konten. Das stimmte: Das Postfach hinter john@gmail.com nimmt keine E-Mails mehr an, und die zufällige Adresse hat nie existiert. Es hat nichts erfunden.
Schritt 2 ist ein kostenpflichtiger Scan von 54 Quellen, wie auf der Ergebnisseite aufgeführt. Wir haben keinen gekauft, daher beschreiben wir diesen Teil und berichten nicht über ein Testergebnis.
- Soziale Netzwerke und Communities: Dating- und Beziehungs-Apps:Social-Media-Rückwärts-E-Mail-Suche).
- ein Dating-Profil finden, das mit einer E-Mail-Adresse verknüpft ist Datenpannen und Leak-Verzeichnisse:Preis:).
- einmalige Guthabenpakete, kein Abonnement und Guthaben verfallen nie. 3 Guthaben kosten 7,80 $, und das 5-Guthaben-Paket kostet 11,95 $ ( unsere Preise.
). Auf einer Opt-out-Seite kann jeder seine eigene Adresse entfernen lassen. Bei einem Dating-Match oder einem unbekannten Absender erhältst du kostenlos eine erste Antwort und zahlst nur einmal, falls du mehr wissen möchtest. Unser kostenloser Check beider Testadressen und die einmaligen Guthabenpakete (19. Nov. 2026). Adressen unkenntlich gemacht.2. Osint.ly: der beste kostenlose Ersatzist die beste Option ohne Konto, um Konten zu finden. Die kostenlose Vorschau für john@gmail.com stammte aus dem Cache – einer gespeicherten Kopie einer früheren Suche – und erschien nach etwa 7,4 Sekunden. Die zufällige Adresse wurde etwa 85 Sekunden lang neu geprüft und als unbedenklich eingestuft. Die 454 Datenpannen entsprechen der Liste von Have I Been Pwned in derselben Reihenfolge, daher verwendet die Vorschau diese Daten erneut.
2 Suchanfragen pro Stunde und 3 innerhalb von 24 Stunden, gemeinsam für alle Geräte mit derselben IP-Adresse. Für eine „vollständige Suche“ ist ein Tarif erforderlich.
Osint.ly „Käufe sind endgültig und werden nicht erstattet.“.
- Datenschutzhinweis: wie bei EmailOSINT zeigen die kostenlosen Karten die Namen, Benutzernamen, Standorte und einige Geburtstage von Fremden an und fassen eine gemeinsam genutzte Adresse in einem Ergebnis zusammen. Wir zeigen diese Karten nicht.
- ). Auf einer Opt-out-Seite kann jeder seine eigene Adresse entfernen lassen. Bei einem Dating-Match oder einem unbekannten Absender erhältst du kostenlos eine erste Antwort und zahlst nur einmal, falls du mehr wissen möchtest. "Die kostenlose Vorschau von Osint.ly: null Treffer für die zufällige Adresse und die angegebenen kostenlosen Limits.
- 3. Have I Been Pwned: der verlässliche Maßstab für Datenpannen (HIBP) prüft nur auf Datenpannen, erledigt das aber zuverlässig. Jeder Name, jedes Datum und jede Art von Datenpanne ist kostenlos und ohne Konto einsehbar. Passwörter sind bei 319 der 454 Datenpannen für john@gmail.com enthalten.
HIBP zeigt sensible Datenpannen, etwa bei Websites für Erwachsene, nur dem verifizierten Inhaber der Adresse an (siehe die
Have I Been Pwned FAQs.
). Die Gast-Timeline von EmailOSINT nannte sie einem Fremden. es sucht nicht nach Konten. Eine zweite Suche eine Minute später löste sogar in einem normalen Browser eine Prüfung mit der Meldung „Bestätigen Sie, dass Sie ein Mensch sind“ aus. HIBP: 454 Datenpannen für john@gmail.com, 0 für die zufällige Adresse. Kein Konto erforderlich.4. LeakCheck: der schnellste Datenpannen-Check.
Einschränkungen: Es sucht nicht nach Konten.
4. LeakCheck: the fastest breach check
LeakCheck showed no captcha and opened its report about 1 second after we clicked Search. Its 7,495 counts breach entries, not breaches. The page names only 5 sources, but its free public lookup, which needs no key, lists all 460 source names for john@gmail.com.
). Auf einer Opt-out-Seite kann jeder seine eigene Adresse entfernen lassen. Bei einem Dating-Match oder einem unbekannten Absender erhältst du kostenlos eine erste Antwort und zahlst nur einmal, falls du mehr wissen möchtest. the Basic pass is $2.99 for 24 hours, with 15 queries and no auto-renewal. Monthly costs $9.99 and Lifetime $69.99 once (LeakCheck-Preise"). Das kostenlose Kontingent wird nicht veröffentlicht; die Website verspricht lediglich "ein paar kostenlose Prüfungen“.
5. Hudson Rock: eine kostenlose Infostealer-Prüfung
Ein Infostealer ist Malware, die gespeicherte Passwörter und Cookies von einem infizierten Computer kopiert. EmailOSINT hält diese Daten für seinen Tarif für 149 $ pro Monat bereit. Hudson Rock liefert innerhalb von 1 bis 2 Sekunden kostenlos und ohne Konto eine grundlegende Antwort. Es nennt weder die betroffenen Websites noch zeigt es Passwörter an.
- Warnung 1: Auf der kostenlosen Seite wird der Name des infizierten Computers angezeigt, der der echte Name einer Person sein könnte. Wir haben ihn unkenntlich gemacht.
- Warnung 2: Auf der Ergebnisseite gibt es ein Feld mit dem Hinweis "Benachrichtigungen zu E-Mail-Kompromittierungen abonnieren", in dem die gesuchte Adresse bereits eingetragen ist. Wenn man darauf klickt, könnte man eine fremde Person anmelden.
- ). Auf einer Opt-out-Seite kann jeder seine eigene Adresse entfernen lassen. Bei einem Dating-Match oder einem unbekannten Absender erhältst du kostenlos eine erste Antwort und zahlst nur einmal, falls du mehr wissen möchtest. keine öffentliche Preisliste. Ein kostenloses Überwachungskonto umfasst 3 E-Mail-Adressen, 3 Benutzernamen und 3 Domains.
6. Behind the Email: standardmäßig privat, größtenteils unkenntlich gemacht
Behind the Email ermöglicht 3 Suchen pro Tag ohne Konto; die Karten erschienen etwa 3,3 Sekunden nach dem Klick. Im kostenlosen Tarif werden fast alle Namen, Benutzernamen, Telefonnummern und Fotos verborgen. Das Tool fand etwa ein Viertel der Konten von EmailOSINT, gab aber deutlich weniger Informationen über fremde Personen preis.
Ein Mangel an Ehrlichkeit: In den FAQ steht: "Wir verpassen lieber etwas, als die falsche Person anzuzeigen." Oben auf der Ergebnisseite wurde der Name einer fremden Person jedoch so angezeigt, als gehöre ihr die gemeinsam genutzte Adresse. Wir haben ihn aus unserem Screenshot herausgeschnitten.
). Auf einer Opt-out-Seite kann jeder seine eigene Adresse entfernen lassen. Bei einem Dating-Match oder einem unbekannten Absender erhältst du kostenlos eine erste Antwort und zahlst nur einmal, falls du mehr wissen möchtest. Breach-Ergebnisse gibt es nur mit Pro, nicht mit Plus. Weitere Optionen findest du in unserem Alternativen zu Behind the Email.
7. user-scanner, mit Holehe als Gegenprüfung
Diese kostenlosen Open-Source-Programme werden auf dem eigenen Computer in einem Terminal mit Python ausgeführt. user-scanner 1.5.2.5 lässt sich mit einem einzigen Befehl installieren und versieht jede fehlgeschlagene Prüfung mit einer Begründung. Es überspringt 51 "auffällige" Prüfungen, bei denen dem Inhaber eine E-Mail zum Zurücksetzen des Passworts geschickt werden könnte, sofern du nicht --allow-loud. hinzufügst. Wir haben außerdem zwei weitere riskante Prüfungen ausgelassen (anilist und aiscore).
Holehe 1.61 ist bekannt, aber veraltet: Die von pip installierte Version stammt vom 21. Juli 2022. Bei 77 der 116 Ergebniszeilen stand "[x] Rate limit" – eine Kennzeichnung, die bei jedem Fehler verwendet wird. Dadurch wirken fehlerhafte Prüfungen wie gedrosselte Anfragen. Führe das Tool nur mit -NP, aus, wodurch die Prüfungen zur Passwortwiederherstellung entfallen. Die beiden Tools widersprachen sich bei Websites wie Gravatar und Amazon. Betrachte daher jede Liste als Hinweis, nicht als Beweis.
pip install user-scanner holehe
user-scanner -e you@example.com
holehe you@example.com -NP
Wir haben auch Blackbird. ausprobiert. Der E-Mail-Modus prüft nur 16 Websites und kennzeichnet blockierte Prüfungen als "nicht gefunden". Verwende das Tool daher lieber für Benutzernamen.
Welches solltest du wählen?
- Bei einem Match auf einer Dating-App oder einem verdächtigen Absender: Führe zuerst unsere kostenlose Prüfung durch. Ein nicht mehr existierendes Postfach hinter einer angeblich "echten Person" ist ein Warnsignal. Ist das Postfach echt, zeigen Osint.ly oder Behind the Email, auf welchen Plattformen es verwendet wird. Unser Scan von Dating-Profilen deckt mehr als 12 Apps ab.
- Deine eigene Gefährdung: HIBP für Datenlecks, Hudson Rock für Infostealer und LeakCheck für Datentypen. Alles kostenlos und ohne Konto.
- Recherche zu einer Adresse: Osint.ly für eine große Reichweite, anschließend user-scanner als Zweitmeinung. Wie du herausfindest, wer hinter einer Gmail-Adresse steckt, erfährst du hier: So findest du heraus, wem eine Gmail-Adresse gehört.
- Entwickler: LeakChecks kostenlose öffentliche Abfrage und user-scanner von PyPI.
FAQ zu Alternativen zu EmailOSINT
Ist EmailOSINT kostenlos?
Teilweise. Ohne Konto erhalten Sie 3 Abfragen pro Tag, und für Details zu Datenlecks benötigen Sie ein kostenloses Konto. "Vollständige, ungeschwärzte Ergebnisse" kosten 29 $ pro Monat, und Daten zu Infostealern sowie der API-Zugang kosten 149 $ pro Monat. Kostenpflichtige Tarife verlängern sich automatisch.
Ist EmailOSINT seriös?
Es handelt sich um einen echten kostenpflichtigen Dienst, aber er ist noch jung, anonym und geht mit den Daten anderer Leute sorglos um. In unserem Test zeigte er Details von Fremden an, die laut eigener Preisliste geschwärzt sein sollten. Gehen Sie vorsichtig mit den Ergebnissen um.
Warum zeigt EmailOSINT "failed to fetch" an?
Keine öffentliche Quelle erklärt das. "Failed to fetch" ist die Browsermeldung, wenn eine Anfrage nicht abgeschlossen wird (MDN). Likely causes are an ad or privacy blocker, a VPN or firewall, or a dropped connection. Allow the site, turn the VPN off or try a normal browser window. "Lookup failed" means Cloudflare's bot check refused your browser.
Am 19. November 2026 fanden wir keinen Reddit-Thread zu EmailOSINT.org. In den Suchergebnissen für „emailosint alternatives“ stand ein Thread über user-scanner, den wir getestet haben. Der Großteil des Hypes stammt von Videos nach dem Motto „Diese Website wird Ihnen Angst machen“, wie etwa
einem Beitrag auf Facebook vom 7. November 2026. Gibt es ein EmailOSINT-GitHub?
Kein offizielles. Eine
GitHub-Suche findet 13 nicht verwandte Projekte mit diesem Namen. Für Open-Source-Prüfungen verwenden Sie user-scanner und als Gegenprüfung Holehe (-NP). Wird der Inhaber der E-Mail-Adresse benachrichtigt?
Die Webtools, einschließlich unseres eigenen, sagen Nein, aber das sind ihre eigenen Angaben. Open-Source-Tools können E-Mails zum Zurücksetzen von Passwörtern auslösen, wenn Sie sie nicht sicher ausführen. Lassen Sie --allow-loud bei user-scanner weg, verwenden Sie -NP mit Holehe und überspringen Sie die drei Prüfungen von Blackbird über Anmeldeformulare.
Ist es legal, die E-Mail-Adresse einer Person abzufragen?
Prüfen Sie nur Adressen, für deren Prüfung Sie einen legitimen Grund haben, etwa Ihre eigene oder die eines Absenders, der Sie kontaktiert hat. Jedes Tool sendet die Adresse an die abgefragten Websites. Die Vorschriften unterscheiden sich je nach Land; dies ist keine Rechtsberatung.
Übersicht: Was jedes Tool kostenlos angezeigt hat.
 English
 German
 French
 Portuguese